
EGSI
El Esquema Gubernamental de Seguridad de la Información (EGSI) es un sistema de gestión para las instituciones del sector público en Ecuador
¿Qué es la Seguridad de la Información?
Roles y Responsabilidades
-
Máxima Autoridad: Es responsable de formar la estructura de seguridad de la información, asignar los recursos necesarios y designar al Comité de Seguridad de la Información (CSI) y al Oficial de Seguridad de la Información (OSI)
. . -
Oficial de Seguridad de la Información (OSI): Es el responsable de implementar y actualizar el EGSI en su institución, elaborar planes de concienciación, gestionar riesgos y coordinar con otras áreas para asegurar el cumplimiento de las normas de seguridad
.
Implementación
La implementación del EGSI es obligatoria para las entidades y organismos del sector público en Ecuador, así como para terceros que presten servicios públicos mediante concesión
Cumplimiento de Hitos
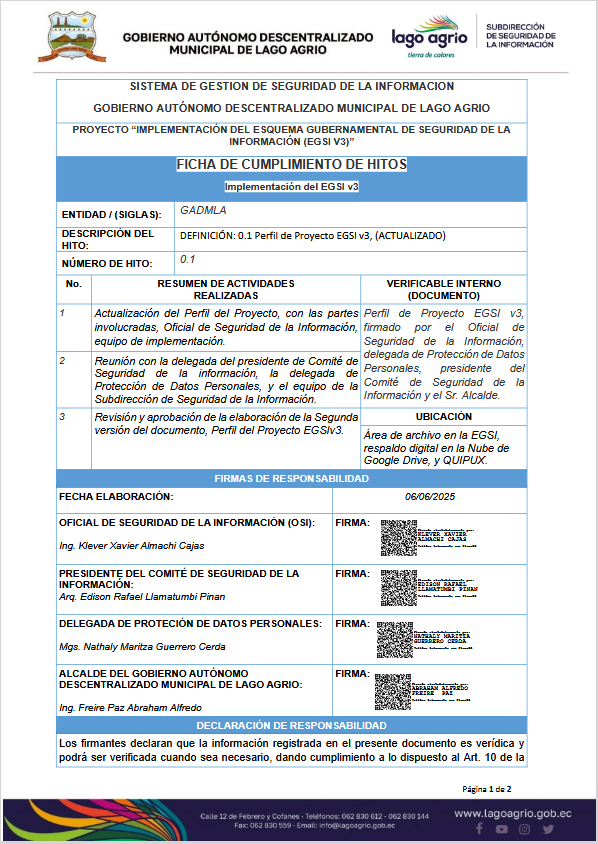
Hito 0.1 Perfil del Proyecto
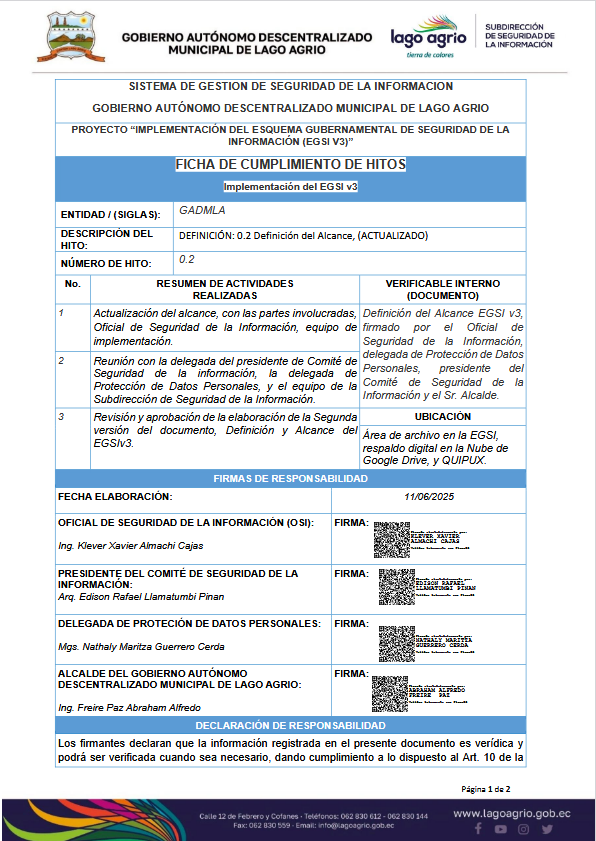
Hito 0.2 Definición del Alcance
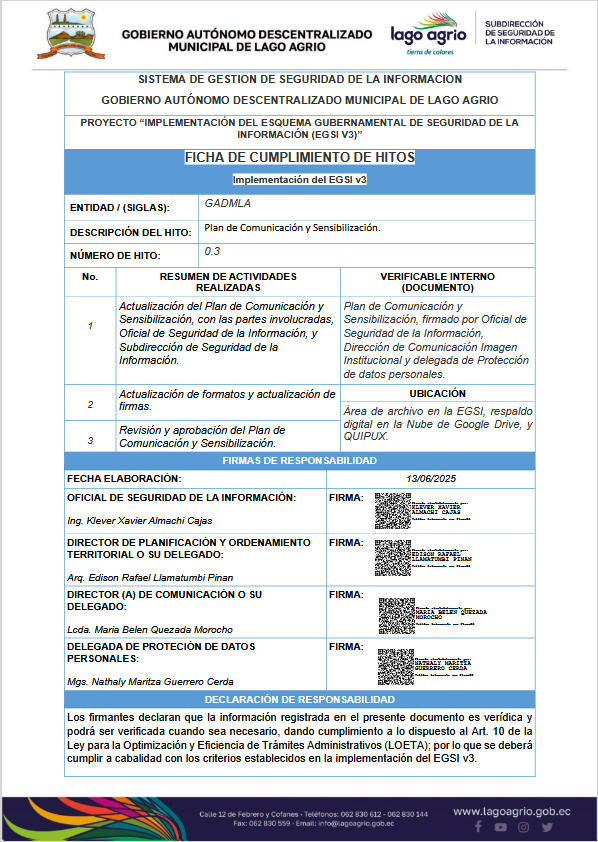
Hito 0.3 Plan de Comunicación
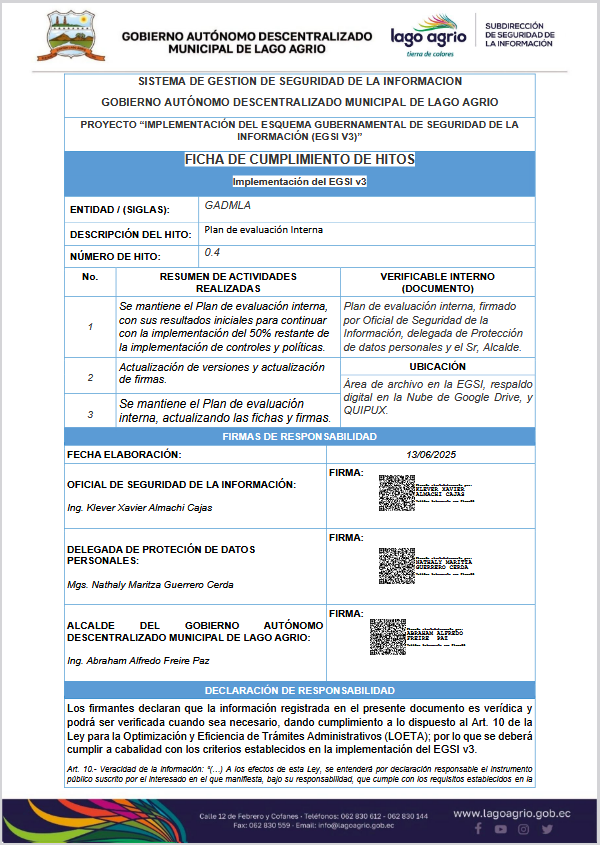
Hito 0.4 Plan de Evaluación Interna
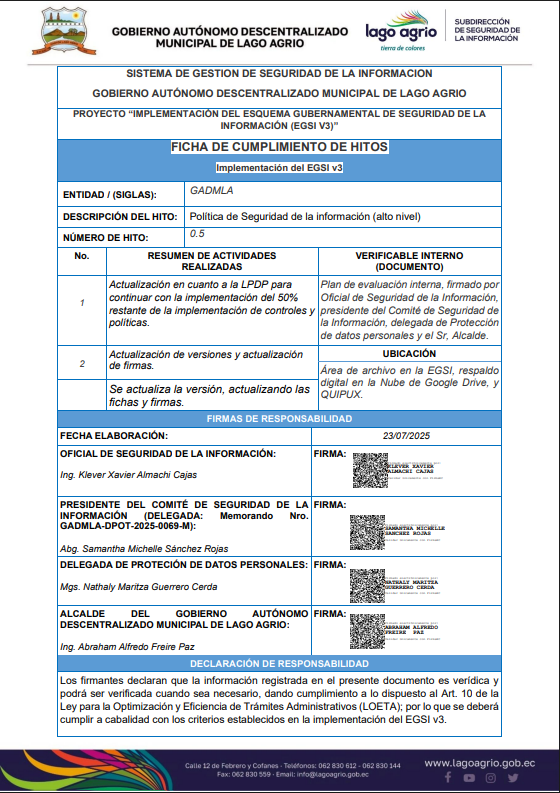
Hito 0.5 Política de Seguridad de la Información (Alto Nivel)
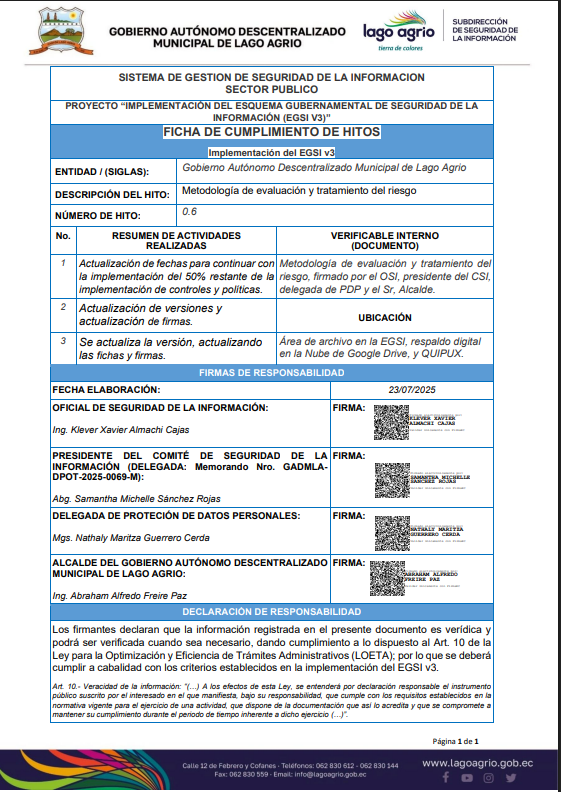
Hito 0.6 Motodología de evaluación y tratamiento de riesgos
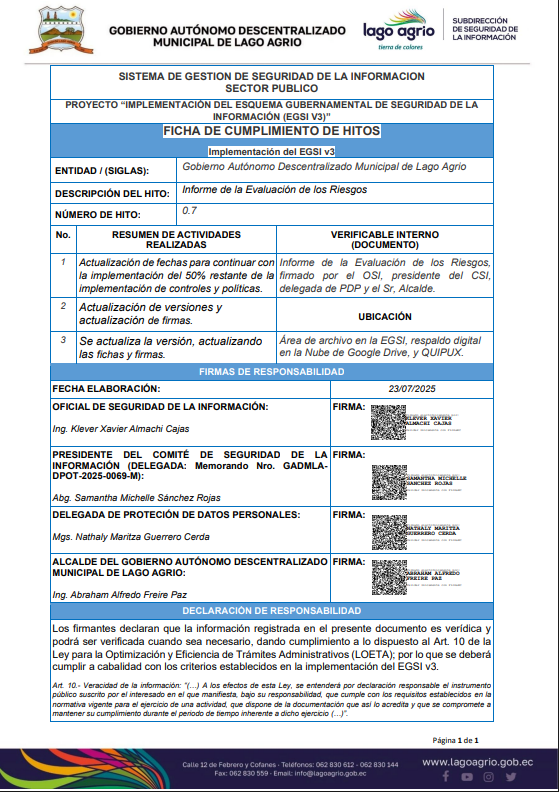
Hito 0.7 Informe de evaluación de riesgos
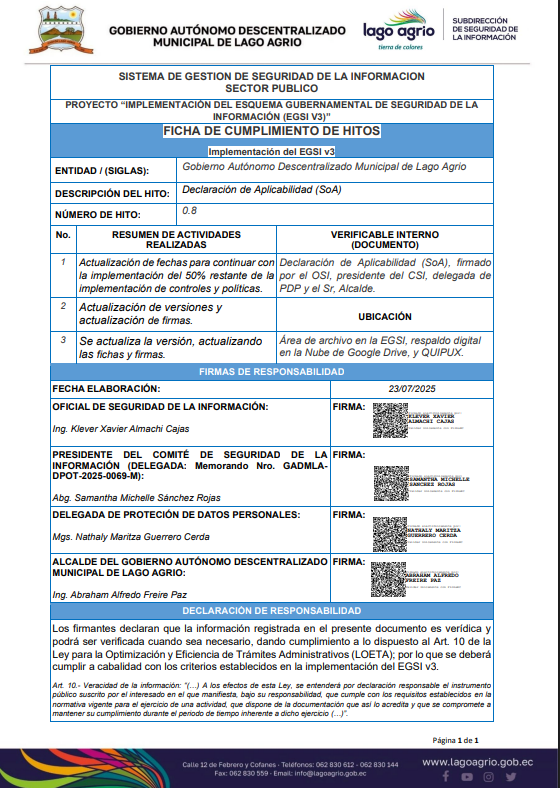
Hito 0.8 Declaración de aplicabilidad (SoA)
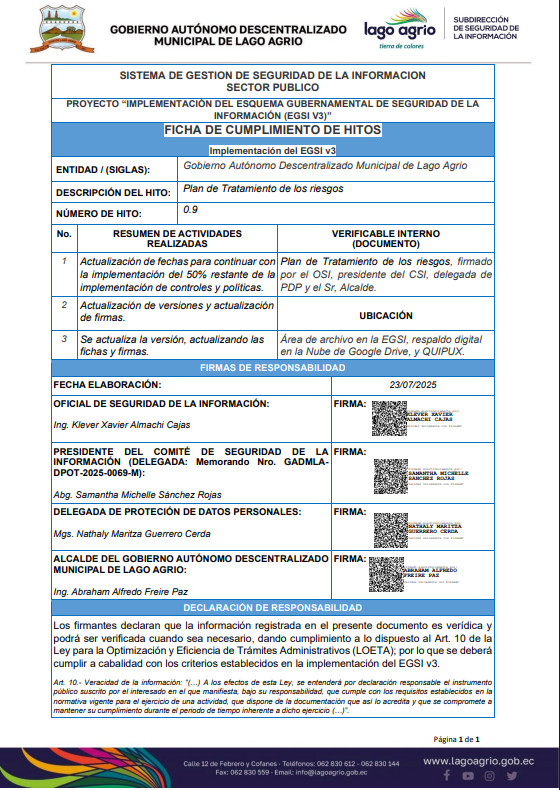
Hito 0.9 Plan de tratamiento de los riesgos